


Advierte Miriam Silva Sierra, CEO de Microplus, que fallas de terceros pueden detener operaciones; llama a llevar riesgos digitales a consejos de administración
Por César Sánchez
Monterrey.- Un proveedor con sistemas desactualizados puede convertirse en la puerta de entrada de un ciberataque capaz de paralizar operaciones, comprometer ingresos y poner en riesgo cadenas de suministro completas, advirtió Miriam Silva Sierra, CEO de Microplus. 
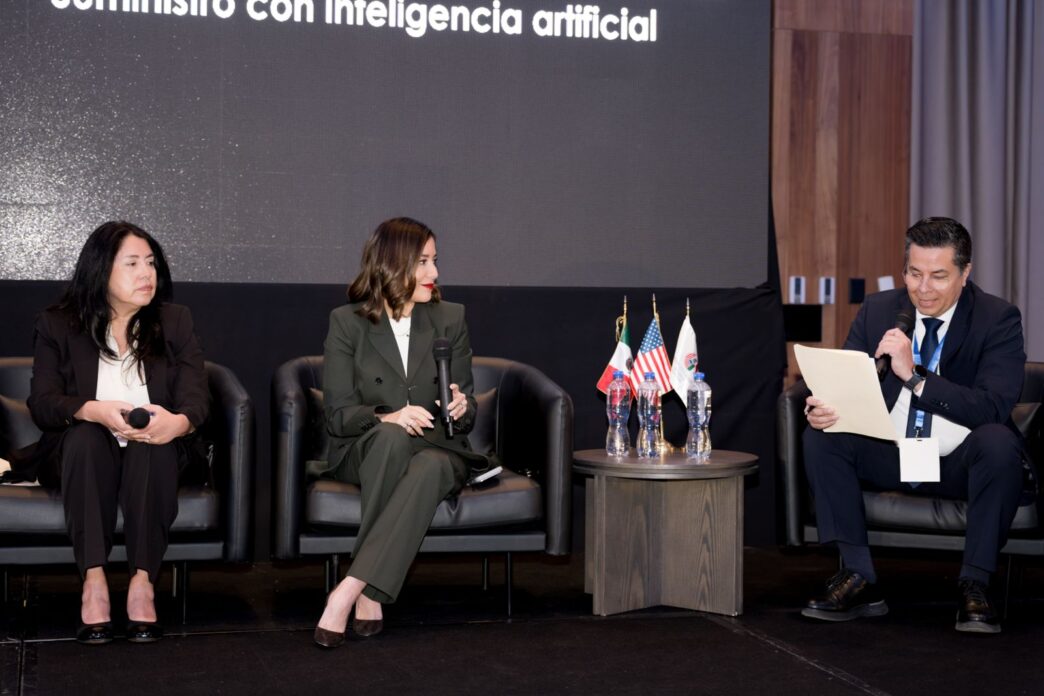
Durante el Innovation 360° Summit 2026, organizado por AMCHAM Noreste, la especialista participó en el panel “Fortaleciendo la Seguridad en la Cadena de Suministro con Inteligencia Artificial”, junto con Luis Miguel Dena, founding partner de BlackIND LLC; Etna Rojas, profesora e investigadora del ITESM, y Carlos González, vertical account manager de Genetec.
Moderado por Francisco Villegas, director de Seguridad Corporativa de CHRISTUS MUGUERZA, el encuentro abordó los riesgos derivados de la digitalización industrial, la inteligencia artificial y la creciente dependencia tecnológica de proveedores externos.
Silva Sierra citó como ejemplo el ciberataque ocurrido en octubre contra sistemas de refrigeración de supermercados en Francia, que afectó a más de 350 establecimientos, provocó temperaturas de hasta 50 grados centígrados y obligó a desechar toneladas de alimentos.
El incidente involucró controladores de refrigeración de Danfoss y otros fabricantes, algunos con software obsoleto o firmware desactualizado. La empresa danesa reconoció que parte de los equipos afectados había llegado al final de su vida útil y ya no recibía actualizaciones de seguridad.
Las pérdidas podrían alcanzar decenas de millones de euros, de acuerdo con estimaciones reportadas por Reuters.
El caso adquiere relevancia adicional porque el Pentágono investiga fallas similares en congeladores de al menos seis instalaciones militares estadounidenses, ocurridas en agosto, bajo la sospecha de un posible ciberataque. La relación entre ambos episodios todavía no está confirmada.
Para Silva Sierra, el problema es que las empresas todavía reportan las vulnerabilidades como incidentes técnicos, sin traducirlas a consecuencias financieras o comerciales.
“El riesgo de un proveedor no es ‘se cayó un sistema’, es ‘esta planta se detiene, este ingreso se pierde, esta relación con un cliente ancla se pone en riesgo'”, señaló.
La directiva consideró que los consejos de administración deben incorporar la ciberseguridad junto con los riesgos financieros y legales, con información periódica sobre proveedores críticos, vulnerabilidades y posibles impactos operativos.
La democratización de la inteligencia artificial, agregó, también amplía las amenazas, al facilitar herramientas para ataques más sofisticados y suplantaciones de identidad mediante voces artificiales o deepfakes.
A ello se suma que muchas organizaciones desconocen cuántos agentes de IA operan en sus sistemas y qué información pueden consultar, por lo que urgió establecer políticas de gobernanza, capacitación y controles para su utilización.
La especialista sostuvo que el director de seguridad de la información (CISO) debe participar en las decisiones estratégicas y comunicar eficazmente las amenazas en términos de pérdidas económicas, interrupciones productivas y riesgos para clientes o trabajadores.
Silva Sierra, quien cuenta con más de 20 años de experiencia en tecnología y ciberseguridad, asumió también la presidencia del Comité de Innovación y Transformación Digital de AMCHAM Noreste para el periodo 2026-2028.
“La ciberseguridad no frena el negocio, lo sostiene”, afirmó.
La continuidad empresarial, concluyó, no se demuestra cuando todo funciona, sino cuando una organización enfrenta una crisis y consigue recuperarse.


